L'attaque parfaite se fond dans le trafic légitime : une évolution de la protection DDoS
Les attaques DDoS se fondent de plus en plus dans le trafic légitime, nécessitant une protection plus réflexive.
Les attaques DDoS, autrefois analysées par leur ampleur, sont désormais déclenchées par des mécanismes légitimes. Les attaques modernes, comme Slowloris ou HTTP/2 Rapid Reset, montrent que des infrastructures peuvent être perturbées sans volume de trafic exceptionnel. La protection doit donc aller au-delà des signatures techniques pour identifier des comportements légitimes. Les systèmes automatisés génèrent désormais près de 50 % des requêtes traitées, rendant difficile la distinction entre activités légales et malveillantes. La sécurité doit s'adapter à ces évolutions en combinant plusieurs niveaux de protection, allant du filtrage réseau à l'analyse comportementale. L'objectif est de distinguer les requêtes légitimes des tentatives d'abus, même si elles paraissent techniquement valides.
JDN
NewsAPI fournit un résumé de cette publication. Consultez le média d'origine pour lire l'article complet.
À lire ensuite

Midterms 2026 : démocrates et républicains en Alka : une tentative de confusion

Crédit immobilier : taux OAT bondit à 5 % en octobre 2026
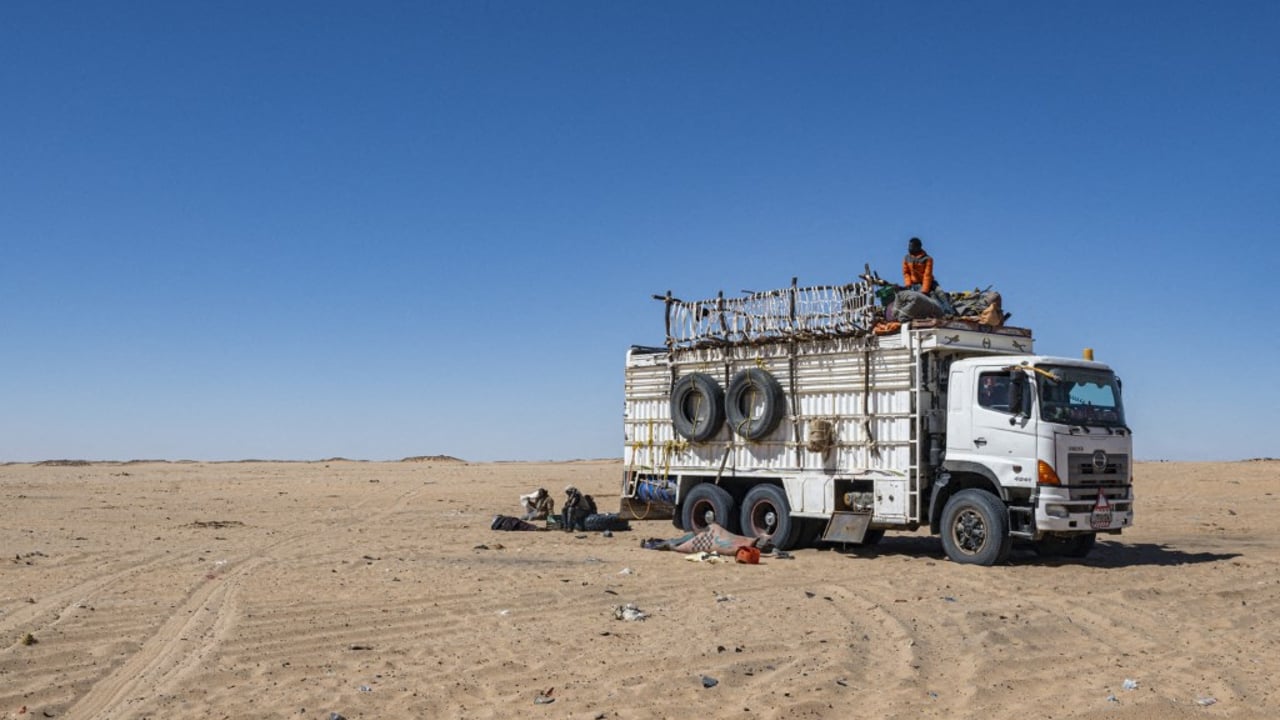
Affrontements entre l'armée tchadienne et la milice de Miski
